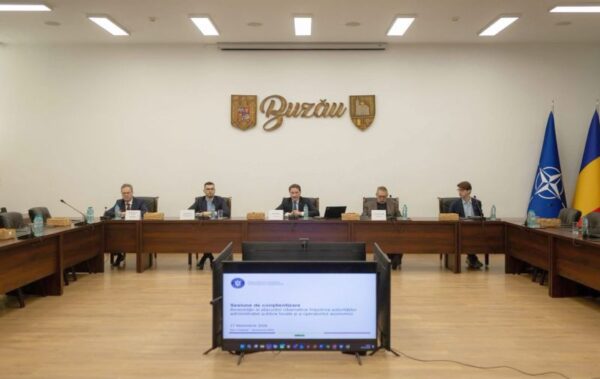
Buzăul ar putea deveni un punct de referință pe harta securității cibernetice din România. Marți, 17 noiembrie 2026, Consiliul Județean Buzău și Directoratul Național de Securitate Cibernetică (DNSC) au lansat un proiect-pilot prezentat drept unic la nivel național, menit să pregătească instituțiile publice și mediul economic în fața unui pericol care crește de la o zi la alta: atacurile informatice.
Evenimentul, desfășurat în sala D. Filipescu a Consiliului Județean, l-a avut în prim-plan pe Dan Cîmpean, directorul DNSC, alături de reprezentanții administrației județene. Inițiativa nu se limitează însă la granițele județului Buzău, ci urmărește să acopere și județele limitrofe, prin dezvoltarea unui hub regional de expertiză și instruire în domeniul securității cibernetice.
Mesajul central al întâlnirii a fost unul cât se poate de clar: instituțiile nu mai pot aștepta să fie atacate pentru a descoperi cât de vulnerabile sunt.
DE LA TEORIE LA TESTE REALE: ANGAJAȚII VOR FI PUEȘI LA ÎNCERCARE
Programul pregătit de DNSC are o componentă practică importantă. Sunt prevăzute două sesiuni fizice de instruire, una pentru conducerile instituțiilor și alta pentru personalul din departamentele relevante, precum și două sesiuni online destinate angajaților de execuție.
Una dintre cele mai interesante componente va fi o campanie de spear-phishing, prin care specialiștii vor simula tentative de atac pentru a verifica dacă angajații pot identifica mesajele înșelătoare și capcanele informatice utilizate de infractori.
Cu alte cuvinte, nu va fi suficient ca o instituție să declare că este pregătită. Va trebui să demonstreze că oamenii săi știu să reacționeze atunci când primesc un mesaj suspect, când li se solicită date confidențiale sau când cineva încearcă să obțină acces la sistemele informatice.
La finalul testărilor, conducerile instituțiilor vor primi rapoarte confidențiale, însoțite de recomandări pentru corectarea vulnerabilităților descoperite.
26 DE SPITALE ATACATE ȘI O INFRASTRUCTURĂ NAȚIONALĂ COMPROMISĂ
Că pericolul nu este unul teoretic o demonstrează incidentele prezentate de directorul DNSC.
În februarie 2024, un atac ransomware a afectat 26 de spitale din România, prin compromiterea sistemului informatic Hipocrate. Un asemenea incident arată cât de grav pot fi afectate serviciile publice atunci când infrastructura digitală devine o țintă.
Un alt exemplu, mult mai recent, este atacul din iulie 2026 asupra Agenției Naționale de Cadastru și Publicitate Imobiliară. Atacatorii au obținut controlul asupra unei infrastructuri virtuale care cuprindea 1.083 de mașini virtuale, au șters aproximativ 100 dintre acestea și mai multe copii de rezervă, după care au declanșat un atac de tip ransomware. Intervenția DNSC a contribuit la oprirea proceselor de criptare.
Aceste exemple ar trebui să reprezinte un semnal de alarmă pentru orice instituție publică. O parolă slabă, un sistem neactualizat, lipsa autentificării multifactor sau o copie de siguranță care nu a fost niciodată testată pot transforma o întreagă instituție într-o victimă.
Mai mult, infractorii folosesc metode din ce în ce mai sofisticate. Printre acestea se numără și ClickFix, o tehnică prin care utilizatorii sunt convinși, inclusiv prin intermediul unor videoclipuri și instrucțiuni false distribuite online, să execute comenzi care instalează programe malițioase.
MARCEL CIOLACU: „NU VREM DOAR SĂ REACȚIONĂM CÂND APARE O PROBLEMĂ. VREM SĂ FIM PREGĂTIȚI ÎNAINTE SĂ APARĂ.”
Președintele Consiliului Județean Buzău, Marcel Ciolacu, a anunțat că proiectul va fi dezvoltat printr-un parteneriat cu DNSC și că hub-ul regional de la Buzău va deservi atât instituțiile județene, cât și administrațiile și organizațiile din județele învecinate.
Potrivit acestuia, pentru anul viitor va fi stabilit un calendar de activități care va include instituțiile publice, mediul de afaceri și persoanele fizice.
„Nu vrem doar să reacționăm când apare o problemă. Vrem să fim pregătiți înainte să apară”, a transmis Marcel Ciolacu.
Acesta a subliniat că siguranța comunității nu mai înseamnă doar infrastructură, spitale, drumuri și școli, ci și protejarea datelor personale ale cetățenilor.
SECURITATEA CIBERNETICĂ NU MAI ESTE OPȚIONALĂ. CONDUCERILE INSTITUȚIILOR AU RESPONSABILITĂȚI DIRECTE
Un capitol important al întâlnirii a vizat obligațiile introduse prin OUG nr. 155/2024, act normativ care transpune în legislația națională cerințele europene ale Directivei NIS2.
Conducerile instituțiilor vizate nu mai pot trata securitatea informatică drept o simplă problemă tehnică, lăsată exclusiv în sarcina departamentelor IT. Ele au responsabilități directe privind evaluarea riscurilor, desemnarea persoanelor responsabile, asigurarea resurselor necesare, raportarea incidentelor și adoptarea măsurilor de remediere.
Printre recomandările DNSC se numără actualizarea permanentă a sistemelor, folosirea autentificării multifactor, realizarea și verificarea periodică a copiilor de siguranță, monitorizarea rețelelor și pregătirea angajaților pentru identificarea tentativelor de fraudă.
Pentru raportarea incidentelor de securitate cibernetică sunt disponibile platforma națională PNRISC – https://pnrisc.dnsc.ro/ – și numărul de telefon 1911.
BUZĂUL ARE O OPORTUNITATE. URMEAZĂ PROBA REZULTATELOR!
Inițiativa Consiliului Județean și a DNSC poate reprezenta un pas important pentru creșterea nivelului de protecție digitală în administrația publică și în mediul economic regional.
Dar adevărata valoare a unui asemenea proiect nu se va măsura prin numărul întâlnirilor, al prezentărilor sau al declarațiilor oficiale, ci prin rezultatele concrete: instituții mai bine protejate, angajați instruiți, vulnerabilități eliminate și servicii publice care pot funcționa chiar și în fața unor atacuri informatice.
Într-o perioadă în care datele au devenit o resursă extrem de valoroasă, iar atacurile informatice pot paraliza activitatea unor instituții întregi, prevenția nu mai este un lux, ci o necesitate.
Buzăul primește astfel șansa de a deveni un centru regional de pregătire și expertiză în securitate cibernetică. Rămâne de văzut cât de repede se va transforma acest proiect-pilot într-un mecanism funcțional și cât de mult va reuși să schimbe, în practică, modul în care instituțiile își protejează sistemele și, mai ales, datele cetățenilor.
I.G.
SURSA: CJ Buzau